ChatGPT Desktop, Claude Desktop, Ollama Desktop та інші ШІ-інструменти можуть з’явитися на корпоративних пристроях раніше, ніж компанія затвердить правила їх використання. Співробітнику достатньо самостійно встановити застосунок — і в ІТ-відділу виникає сліпа зона: які інструменти використовують, на яких пристроях і яку активність вони створюють.
Shadow AI — так Microsoft називає орієнтовані на кінцевих користувачів ШІ-застосунки та автономних агентів, розгорнутих без видимості або погодження ІТ-відділу. Некероване використання таких інструментів створює ризики витоку даних, порушення вимог комплаєнсу, появи вразливостей і недостатнього аудиту.
Де адміністратор бачить Shadow AI
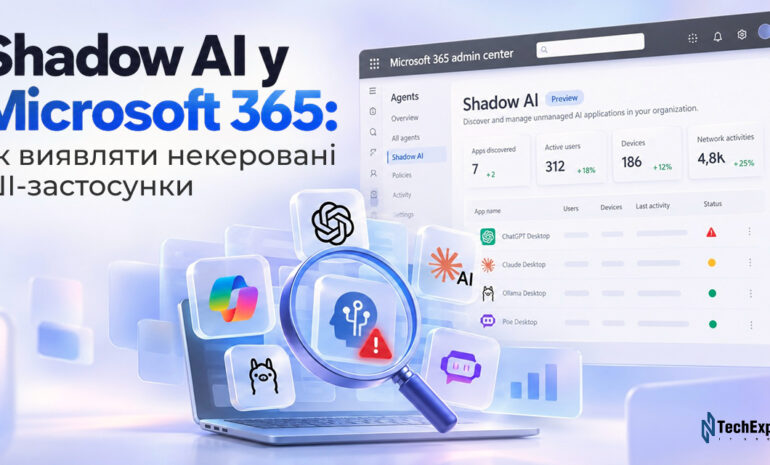
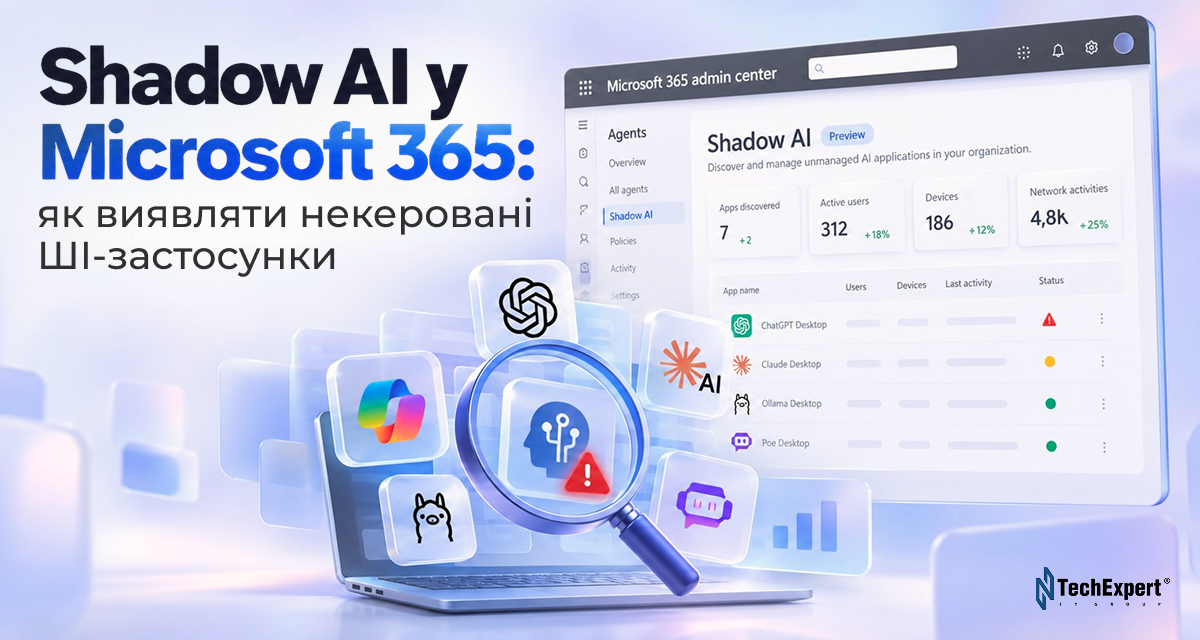
У центрі адміністрування Microsoft 365 для цього передбачено окрему сторінку Agents → Shadow AI. Вона дає змогу виявляти підтримувані некеровані ШІ-агенти, переглядати відомості про їх використання та застосовувати доступні засоби контролю.
Функціонал керування Shadow AI перебуває в режимі публічного попереднього перегляду (Public Preview) у межах програми Microsoft Frontier. Функції, перелік підтримуваних агентів і поведінка сервісу можуть змінюватися до загальної доступності.
Що бачить адміністратор:
- пристрої, на яких його виявлено;
- кількість користувачів, пов’язаних із його використанням;
- дату першого виявлення, останньої активності та останнього сканування;
- наявність політики блокування через Microsoft Intune;
- мережеву активність: кількість унікальних мережевих адрес і запитів, обсяг переданих та отриманих даних.
Не всі ці відомості заповнюються автоматично. Дані про користувачів, останню активність, останнє сканування та мережевий трафік доступні лише після ввімкнення Global Secure Access (GSA) для тенанта й зареєстрованих пристроїв.
Які AI-агенти підтримує Shadow AI
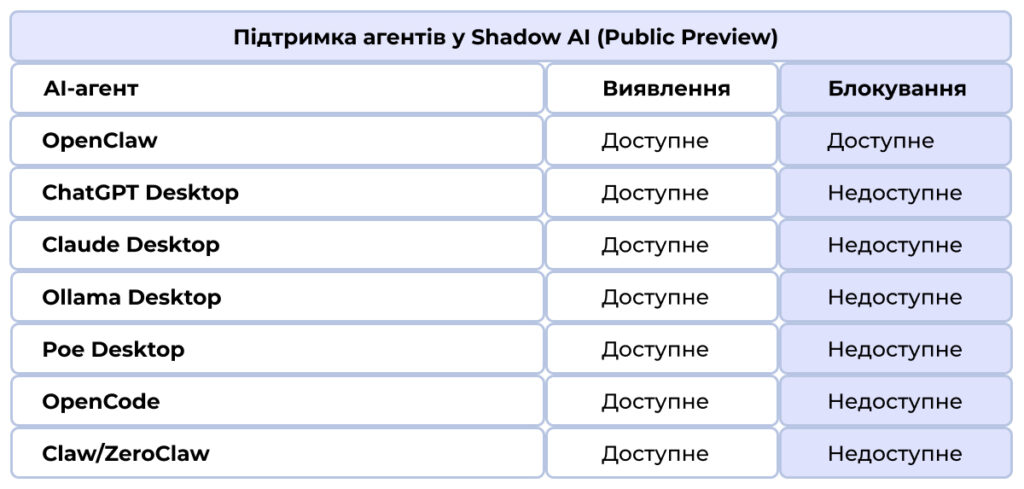
Блокування OpenClaw реалізується через політику Microsoft Intune для керованих пристроїв Windows. Для інших шести агентів блокування через Shadow AI в поточній preview-версії не передбачено.
Не слід змішувати розділ Shadow AI з окремою сторінкою Local Agents у Microsoft 365 admin center. Local Agents охоплює керовані розробниками інструменти — зокрема CLI, IDE та розширення редакторів, — тоді як Shadow AI зосереджений на некерованих автономних застосунках.
Тому перелік і можливості виявлення чи блокування потрібно перевіряти саме для відповідної сторінки. Підтримка інструмента в ширшій системі Microsoft Defender for Endpoint або в Local Agents не означає автоматичної підтримки керування ним у Shadow AI.
Виявлення не дорівнює повній інвентаризації програм
Є важливий технічний нюанс: підтримуваний локальний ШІ-агент потрапляє до переліку після того, як Microsoft Defender for Endpoint зафіксує його активність на підключеному пристрої.
Сам факт установлення програми ще не гарантує її появи в переліку. Тому Shadow AI не варто сприймати як повний інвентар програм на корпоративних комп’ютерах.
Відсутність агента в переліку також не доводить, що працівники ним не користуються. Дані Shadow AI слід доповнювати інвентаризацією програм, політиками Intune та аналізом мережевої активності.
Базове адміністрування чи розширений контроль
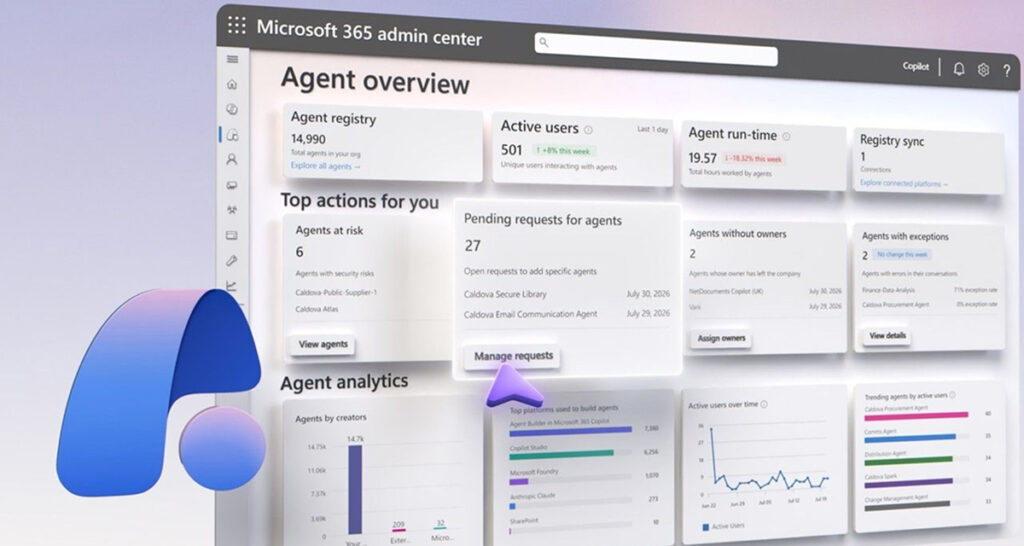
Shadow AI доступний у розділі Agents центру адміністрування Microsoft 365. У цьому розділі також централізовано виконуються базові операції з керованими агентами організації: публікація, призначення користувачам і групам, схвалення, блокування та видалення. Адміністратору не потрібно переходити між різними консолями, зокрема окремо виконувати ці дії в центрі адміністрування Teams.
Однак базове адміністрування не забезпечує всього набору засобів контролю безпеки. Розширене спостереження за активністю агентів, керування їхніми ідентичностями та доступом до даних й інструментів, а також спеціалізовані можливості аудиту, застосування політик і захисту додає Microsoft Agent 365.
Отже, розділ Agents централізує базове адміністрування, Shadow AI допомагає виявляти некерованих агентів, а Microsoft Agent 365 забезпечує поглиблене керування та захист.
Що це дає бізнесу
Shadow AI дає ІТ-відділу фактичні дані для оцінювання ризиків і формування правил використання ШІ. На їх основі компанія може визначити, які інструменти дозволити, які потребують додаткового контролю, а які слід блокувати.
Водночас поява сторонніх агентів може свідчити про незакриті потреби працівників. Тому варто не лише обмежувати інструменти, а й з’ясовувати, для яких завдань їх використовують, і пропонувати погоджені альтернативи.
Що потрібно для використання розділу адміністрування Shadow AI
Для використання функціоналу виявлення та керування Shadow AI потрібні:
- долучитися до програми Microsoft Frontier і ввімкнути відповідні preview-можливості;
- ліцензія Microsoft 365 E5 для перегляду агентів Shadow AI;
- розгорнути Microsoft Defender for Endpoint на пристроях;
- використовувати керовані пристрої Windows, зареєстровані в Microsoft Intune;
- принаймні одна підтримувана роль: Security Administrator, AI Administrator, Global Reader, Security Reader, Security Operator, Reports Reader, User Experience Success Manager або Intune Administrator.
Щоб бачити додаткові метадані про використання агентів, потрібно також увімкнути Global Secure Access для тенанта й зареєстрованих пристроїв.
Оскільки Shadow AI перебуває в режимі Public Preview, перед упровадженням варто перевірити актуальну документацію Microsoft, доступність функції у своєму тенанті та чинні ліцензійні вимоги.
Видимість Shadow AI — це перший крок. Повноцінний контроль потребує поєднання виявлення, політик доступу, керування пристроями та зрозумілих правил використання ШІ.