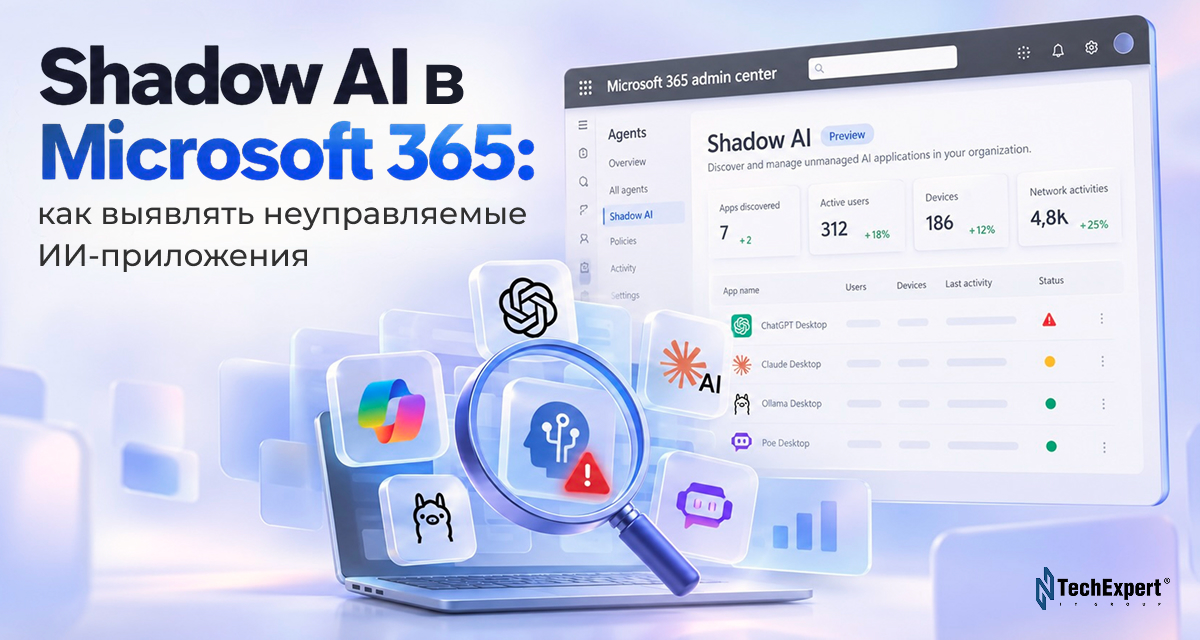
ChatGPT Desktop, Claude Desktop, Ollama Desktop и другие ИИ-инструменты могут появиться на корпоративных устройствах раньше, чем компания утвердит правила их использования. Сотруднику достаточно самостоятельно установить приложение — и у ИТ-отдела возникает «слепая зона»: какие инструменты используются, на каких устройствах и какую активность они генерируют.
Shadow AI — так Microsoft называет ориентированные на конечных пользователей ИИ-приложения и автономных агентов, развернутых без ведома или согласования с ИТ-отделом. Неконтролируемое использование таких инструментов создает риски утечки данных, нарушения требований комплаенса, появления уязвимостей и недостаточного аудита.
Где администратор видит Shadow AI
В центре администрирования Microsoft 365 для этого предусмотрена отдельная страница «Agents → Shadow AI». Она позволяет выявлять поддерживаемые неуправляемые ИИ-агенты, просматривать сведения об их использовании и применять доступные средства контроля.
Функционал управления Shadow AI находится в режиме публичной предварительной версии (Public Preview) в рамках программы Microsoft Frontier. Функции, список поддерживаемых агентов и поведение сервиса могут изменяться до момента общего выпуска.
Что видит администратор:
- устройства, на которых он обнаружен;
- количество пользователей, связанных с его использованием;
- дату первого обнаружения, последней активности и последнего сканирования;
- наличие политики блокировки через Microsoft Intune;
- сетевую активность: количество уникальных сетевых адресов и запросов, объем переданных и полученных данных.
Не все эти сведения заполняются автоматически. Данные о пользователях, последней активности, последнем сканировании и сетевом трафике доступны только после включения Global Secure Access (GSA) для тенанта и зарегистрированных устройств.
Какие AI-агенты поддерживает Shadow AI
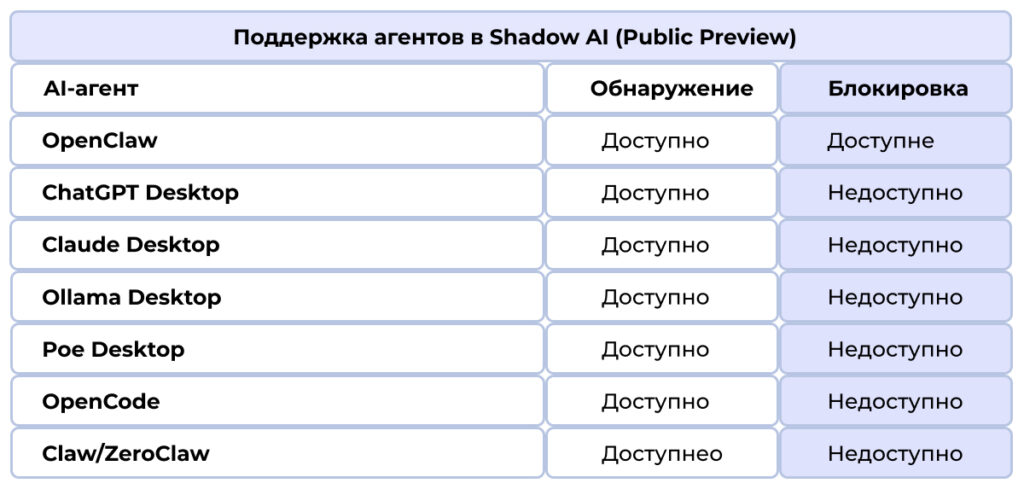
Блокировка OpenClaw реализуется с помощью политики Microsoft Intune для управляемых устройств Windows. Для остальных шести агентов блокировка через Shadow AI в текущей предварительной версии не предусмотрена.
Не следует путать раздел Shadow AI с отдельной страницей Local Agents в центре администрирования Microsoft 365. Local Agents охватывает управляемые разработчиками инструменты — в частности, CLI, IDE и расширения редакторов, — тогда как Shadow AI сосредоточен на неуправляемых автономных приложениях.
Поэтому список и возможности обнаружения или блокировки необходимо проверять именно на соответствующей странице. Поддержка инструмента в более широкой системе Microsoft Defender for Endpoint или в Local Agents не означает автоматической поддержки управления им в Shadow AI.
Выявление не равнозначно полной инвентаризации программ
Существует важный технический нюанс: поддерживаемый локальный ИИ-агент попадает в список после того, как Microsoft Defender for Endpoint зафиксирует его активность на подключенном устройстве.
Сам факт установки программы ещё не гарантирует её появления в списке. Поэтому Shadow AI не следует рассматривать как полный перечень программ на корпоративных компьютерах.
Отсутствие агента в списке также не доказывает, что сотрудники им не пользуются. Данные Shadow AI следует дополнять инвентаризацией программ, политиками Intune и анализом сетевой активности.
Базовое администрирование или расширенный контроль
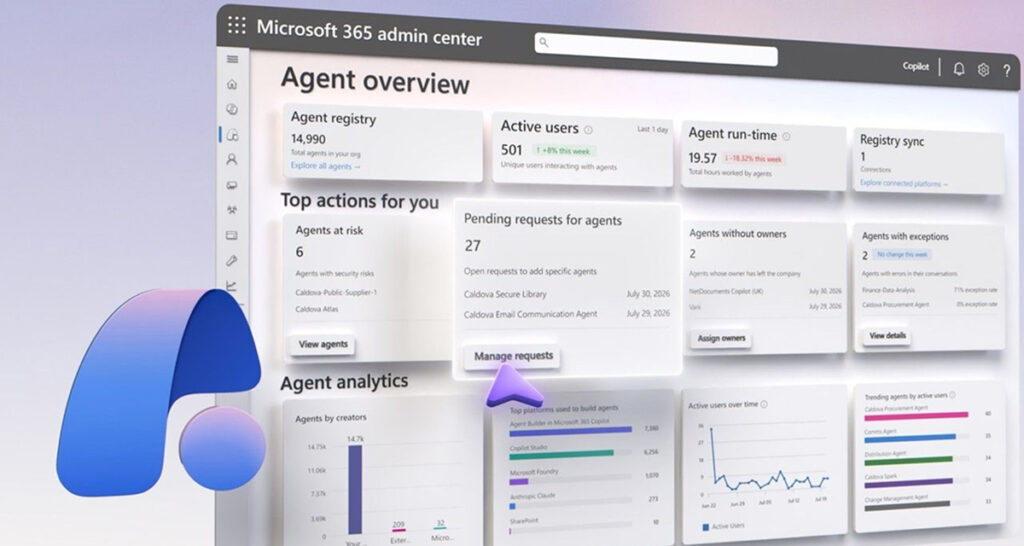
Shadow AI доступен в разделе Agents центра администрирования Microsoft 365. В этом разделе также централизованно выполняются основные операции с управляемыми агентами организации: публикация, назначение пользователям и группам, утверждение, блокировка и удаление. Администратору не нужно переключаться между различными консолями, в частности отдельно выполнять эти действия в центре администрирования Teams.
Однако базовое администрирование не обеспечивает полный набор средств контроля безопасности. Расширенный мониторинг активности агентов, управление их идентичностями и доступом к данным и инструментам, а также специализированные возможности аудита, применения политик и защиты добавляет Microsoft Agent 365.
Таким образом, раздел Agents централизует базовое администрирование, Shadow AI помогает выявлять неуправляемых агентов, а Microsoft Agent 365 обеспечивает углубленное управление и защиту.
Какую выгоду это приносит бизнесу
Shadow AI предоставляет ИТ-отделу фактические данные для оценки рисков и разработки правил использования ИИ. На их основе компания может определить, какие инструменты разрешить, какие требуют дополнительного контроля, а какие следует заблокировать.
В то же время появление сторонних агентов может свидетельствовать о неудовлетворенных потребностях сотрудников. Поэтому стоит не только ограничивать инструменты, но и выяснять, для каких задач их используют, и предлагать согласованные альтернативы.
Что необходимо для использования раздела администрирования Shadow AI
Для использования функций обнаружения и управления Shadow AI необходимо:
- присоединиться к программе Microsoft Frontier и включить соответствующие предварительные версии;
- лицензия Microsoft 365 E5 для просмотра агентов Shadow AI;
- развернуть Microsoft Defender for Endpoint на устройствах;
- использовать управляемые устройства Windows, зарегистрированные в Microsoft Intune;
- как минимум одна поддерживаемая роль: Security Administrator, AI Administrator, Global Reader, Security Reader, Security Operator, Reports Reader, User Experience Success Manager или Intune Administrator.
Чтобы просматривать дополнительные метаданные об использовании агентов, необходимо также включить Global Secure Access для тенанта и зарегистрированных устройств.
Поскольку Shadow AI находится в режиме Public Preview, перед внедрением следует проверить актуальную документацию Microsoft, доступность функции в своём тенанте и действующие лицензионные требования.
Видимость Shadow AI — это первый шаг. Полноценный контроль требует сочетания обнаружения, политик доступа, управления устройствами и понятных правил использования ИИ.